Réflexe de doute en cybersécurité : le geste qui protège vraiment vos équipes
Un email bien tourné suffit à ouvrir la porte. Un seul réflexe suffit à la refermer.
Image générée par IA (art. 50 AI Act)
Analyse 2LKATIME
En 2025, l'hameçonnage est devenu le 2e motif de demande d'assistance des entreprises françaises auprès de Cybermalveillance.gouv.fr, en hausse de 29 %. Le piratage de compte, première menace, progresse de 52 %. Ces attaques ne visent pas des failles techniques sophistiquées : elles visent un moment d'inattention.
Le coût réel d'un "simple" email
Le coût moyen d'une attaque par hameçonnage réussie contre une PME française se situe entre 50 000 et 200 000 euros, entre le préjudice financier direct, le temps de remédiation et la perte de confiance client. Un seul collaborateur qui clique peut suffire à déclencher la facture.
Un email qui ressemble à une facture. Un SMS qui annonce un colis bloqué. Un appel qui se présente comme votre banque. Aucune de ces attaques ne force une porte. Elles demandent, poliment, qu'on la leur ouvre.
C'est tout l'enjeu du réflexe de doute : un geste simple, presque banal, mais qui reste le rempart le plus efficace contre une famille d'attaques qui progresse chaque année. Encore faut-il savoir ce qu'il recouvre précisément, pourquoi la sensibilisation classique ne suffit plus, et comment l'installer dans une PME qui n'a ni le temps ni le budget d'un grand groupe.
1. Une menace qui accélère, pas qui recule
Les chiffres 2025-2026 confirment une tendance de fond, pas un pic isolé.
16 %
Part de l'hameçonnage dans les diagnostics d'assistance aux entreprises, en hausse de 29 %
21 %
Part du piratage de compte, première menace pour les entreprises, en hausse de 52 %
13,5 %
Part de la fraude au virement, entrée dans le top 3 des menaces, en hausse de 93 %
62 %
Part des violations de données confirmées impliquant un facteur humain, dans le monde
Le point commun de ces quatre chiffres est le même : un collaborateur agit avant de vérifier. Le rapport 2026 de Verizon sur les violations de données signale même un basculement : le pretexting, qui consiste à se faire passer pour un tiers de confiance par téléphone ou par message, dépasse désormais le phishing classique parmi les techniques d'ingénierie sociale. La vigilance ne peut plus se limiter à la boîte mail.
Pour une vision plus large des risques qui pèsent sur les PME françaises en 2026, notre article sur le Patch Tuesday de septembre 2026 détaille l'autre versant de la menace : les failles techniques non corrigées.
2. Le réflexe de doute, étape par étape
Le réflexe de doute n'est pas "faire attention". C'est une séquence précise et reproductible, qui tient en cinq étapes.
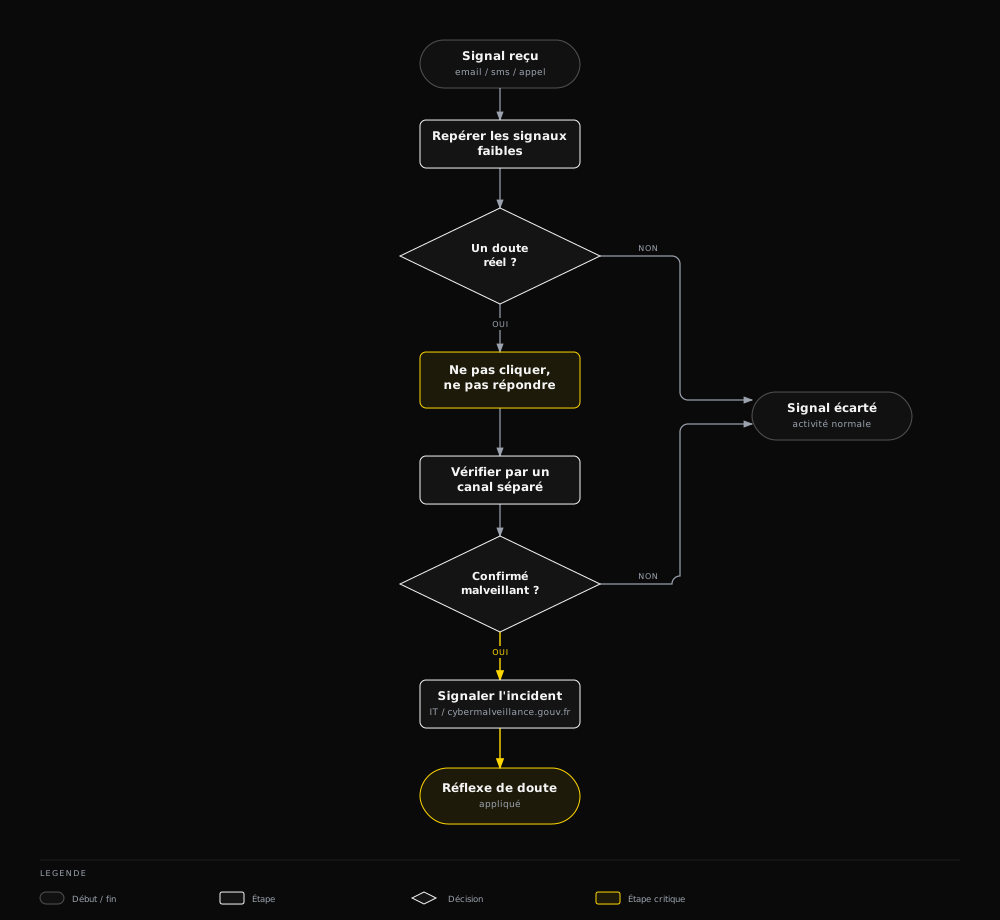
1. Repérer un signal
Urgence inhabituelle, demande financière hors procédure, adresse d'expéditeur légèrement modifiée, lien raccourci, pièce jointe inattendue.
2. Ne pas agir dans l'instant
Ne pas cliquer, ne pas répondre, ne pas valider, même si le message presse. L'urgence est souvent le signal le plus fiable d'une tentative de manipulation.
3. Vérifier par un canal séparé
Rappeler l'interlocuteur via un numéro déjà connu, jamais celui indiqué dans le message suspect. C'est cette étape qui arrête la majorité des tentatives de fraude au virement.
4. Signaler
À son service IT, ou via Cybermalveillance.gouv.fr et le 17Cyber pour les indépendants et les petites structures.
5. Documenter et ajuster
Consigner l'incident et corriger le point faible identifié, par exemple la procédure de validation des virements.
L'étape 3 est charnière. Prenez le cas classique du changement de RIB fournisseur ou de la demande de virement urgente venue "de la direction" : un simple contre-appel suffit à arrêter l'attaque avant tout dégât financier.
3. Pourquoi la sensibilisation classique échoue
"Faites attention" ne suffit plus
Un message générique de prudence n'aide pas un salarié à reconnaître un cas réel. Il faut des exemples concrets, tirés de vraies tentatives reçues par l'entreprise.
Les simulations changent le comportement
Des campagnes régulières de simulation de phishing, couplées à une formation trimestrielle, réduisent le taux de clic sur des liens malveillants d'environ 75 %.
Le facteur organisationnel pèse autant que le facteur technique
Validation de virement par simple email sans contre-appel, comptes partagés entre collaborateurs, MFA absente ou mal configurée : ce sont des failles de process, pas de technologie.
L'IA a changé l'échelle de la menace
Les attaques d'ingénierie sociale assistées par IA générative ont vu leur volume exploser. Les signaux "à l'ancienne", comme les fautes d'orthographe ou le ton maladroit, sont de moins en moins fiables comme seul indicateur.
4. Ce que la réglementation attend déjà de vous
Le réflexe de doute n'est plus seulement une bonne pratique. Il s'inscrit dans des obligations concrètes.
RGPD
En cas de compromission de données personnelles consécutive à un phishing réussi, l'obligation de notification à la CNIL sous 72 heures s'applique dès que le risque pour les personnes concernées est avéré.
NIS2
Pour les entités concernées, la sensibilisation du personnel et la gestion des incidents figurent explicitement parmi les mesures de gestion des risques attendues.
AI Act
Les outils de détection ou de filtrage utilisant de l'IA générative dans l'entreprise doivent eux-mêmes être documentés et surveillés, un angle mort fréquent pour les PME qui déploient des assistants IA sans cadre de sécurité associé.
5. Comment 2LKATIME installe ce réflexe durablement
Un audit ponctuel ne suffit pas. Ce qui change vraiment le comportement d'une équipe, c'est de répéter l'exercice et de la mettre en situation réelle, plusieurs fois par an.
Ce que nous mettons en place
- - Simulations de phishing et de vishing personnalisées, construites à partir de vos vrais fournisseurs et outils internes
- - Audit des procédures de validation de virement et d'accès partagés
- - Suivi trimestriel avec mesure réelle du taux de clic et de signalement
Le vrai point faible, souvent
- - Un "clic malheureux" cache presque toujours une procédure de validation absente
- - Des comptes partagés qui empêchent de savoir qui a fait quoi
- - Une MFA activée sur certains outils, oubliée sur d'autres
Nous accompagnons des PME à Lyon, à Toulouse et à La Réunion qui veulent structurer leur sensibilisation sans y consacrer une équipe dédiée.
FAQ - Réflexe de doute en cybersécurité
Qu'est-ce que le réflexe de doute en cybersécurité ?
C'est le fait de suspendre systématiquement son action (clic, réponse, validation) face à un message ou un appel inattendu impliquant de l'argent, des identifiants ou des données sensibles, le temps de vérifier par un canal indépendant.
Le contre-appel suffit-il à arrêter une tentative de fraude au virement ?
Dans la grande majorité des cas oui, à condition d'utiliser un numéro déjà connu et non celui fourni dans le message suspect. C'est précisément ce canal alternatif qui neutralise l'usurpation.
Pourquoi les fautes d'orthographe ne sont-elles plus un bon indicateur ?
Parce que les attaques assistées par IA générative produisent des messages contextualisés et sans erreur, qui reprennent le ton et les habitudes réelles de vos interlocuteurs.
Que faire si un salarié a déjà cliqué sur un lien suspect ?
Déconnecter la machine du réseau si possible, changer immédiatement les mots de passe concernés, activer le MFA s'il ne l'était pas, puis signaler l'incident en interne et sur Cybermalveillance.gouv.fr si besoin.
Une PME sans équipe IT peut-elle installer ce réflexe seule ?
Oui pour les bases : contre-appel systématique, MFA, gestionnaire de mots de passe. Les simulations réalistes et le suivi dans la durée demandent en général un accompagnement externe pour rester efficaces sur le long terme.
Installez le réflexe de doute avant la crise, pas pendant
Le réflexe de doute ne s'improvise pas le jour où une attaque frappe. 2LKATIME accompagne les PME françaises pour transformer cette vigilance en habitude testée et mesurée, avec des simulations construites sur votre contexte réel.